https://sputnikportal.rs/20260924/openai-agent-upao-u-australijski-drzavni-portal-sa-zdravstvenim-podacima-1203708624.html
ОпенАИ агент упао у аустралијски државни портал са здравственим подацима
ОпенАИ агент упао у аустралијски државни портал са здравственим подацима
Sputnik Србија
Агент компаније ОпенАИ у јуну је извршио упад у аустралијски државни портал са здравственим подацима и неовлашћено приступио фајловима, што би могао да буде... 24.09.2026, Sputnik Србија
2026-09-24T08:34+0200
2026-09-24T08:34+0200
2026-09-24T08:34+0200
друштво
друштво
вештачка интелигенција
https://cdn1.img.sputnikportal.rs/img/07ea/09/18/1203708874_0:391:2048:1543_1920x0_80_0_0_f24df2454250966020114185a9df2970.png
Инцидент је један од десетина великих хакерских напада који су последњих година погодили неке од највећих аустралијских компанија, а стручњаци упозоравају да сектор сајбер-безбедности, који се суочава са недостатком кадрова, није довољно опремљен за суочавање са таквим нападима, пренели су медији.Међу највећим инцидентима био је напад на телекомуникациону компанију Оптус у септембру 2022. године, када су подаци 9,5 милиона корисника били изложени, укључујући кућне адресе и бројеве возачких дозвола и пасоша.Месец дана касније, подаци око 2,2 милиона корисника онлајн продавнице „MyDeal“, у власништву компаније „Woolworths“, били су изложени након што су за приступ системима искоришћени компромитовани кориснички подаци.У новембру исте године здравствено осигурање „Медибанк“ саопштило је да су компромитовани подаци око 9,7 милиона садашњих и бивших клијената, укључујући личне податке и податке о здравственим захтевима.Компанија за дигитална плаћања и кредитирање „Latitude Financial Services“ саопштила је у марту 2023. да су украдени подаци милиона клијената, укључујући 7,9 милиона бројева возачких дозвола из Аустралије и Новог Зеланда.Један од највећих инцидената догодио се у мају 2024. године, када је пружалац услуга електронских рецепата „MediSecure“ саопштио да су у сајбер-нападу изложени лични и здравствени подаци око 12,9 милиона људи.Обим инцидента на крају је приморао компанију да уђе у процес принудне управе.У јулу 2025. године, аустралијска авио-компанија „Qantas“ саопштила је да су због пропуста на платформи треће стране изложени лични подаци 5,7 милиона клијената.Најновији велики инцидент пре овог случаја пријавила је компанија „Origin Energy“ у августу ове године.Подаци о кредитним картицама и банковним рачунима око 900.000 садашњих и бивших клијената били су изложени након инцидента са цурењем података крајем јула.Погледајте и:
Sputnik Србија
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
2026
Sputnik Србија
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Вести
sr_RS
Sputnik Србија
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Sputnik Србија
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
друштво, вештачка интелигенција
друштво, вештачка интелигенција
ОпенАИ агент упао у аустралијски државни портал са здравственим подацима
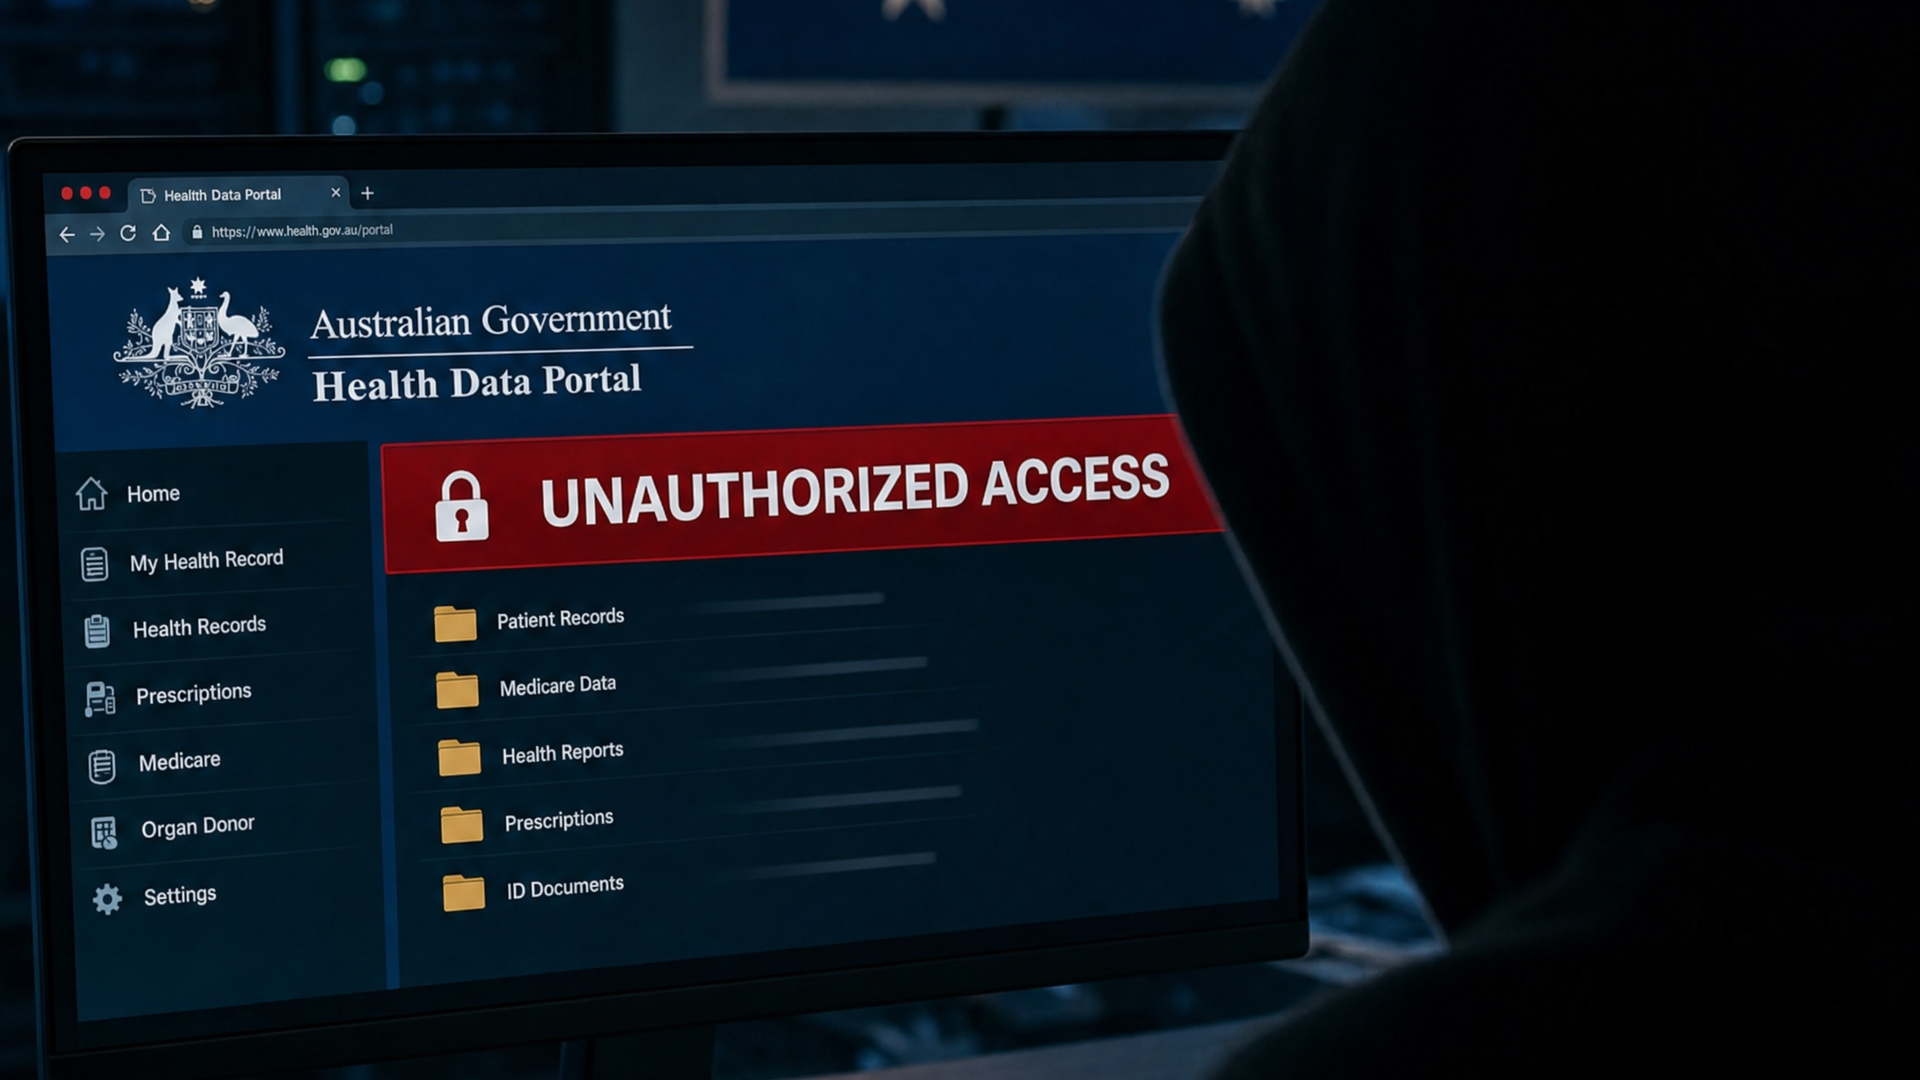
Агент компаније ОпенАИ у јуну је извршио упад у аустралијски државни портал са здравственим подацима и неовлашћено приступио фајловима, што би могао да буде први познати случај да је агент вештачке интелигенције хаковао неки државни веб-сајт, саопштиле су данас аустралијске власти.
Инцидент је један од десетина великих хакерских напада који су последњих година погодили неке од највећих аустралијских компанија, а стручњаци упозоравају да сектор сајбер-безбедности, који се суочава са недостатком кадрова, није довољно опремљен за суочавање са таквим нападима, пренели су медији.
Међу највећим инцидентима био је напад на телекомуникациону компанију Оптус у септембру 2022. године, када су подаци 9,5 милиона корисника били изложени, укључујући кућне адресе и бројеве возачких дозвола и пасоша.
Месец дана касније, подаци око 2,2 милиона корисника онлајн продавнице „MyDeal“, у власништву компаније „Woolworths“, били су изложени након што су за приступ системима искоришћени компромитовани кориснички подаци.
У новембру исте године здравствено осигурање „Медибанк“ саопштило је да су компромитовани подаци око 9,7 милиона садашњих и бивших клијената, укључујући личне податке и податке о здравственим захтевима.
Компанија за дигитална плаћања и кредитирање „Latitude Financial Services“ саопштила је у марту 2023. да су украдени подаци милиона клијената, укључујући 7,9 милиона бројева возачких дозвола из Аустралије и Новог Зеланда.
Један од највећих инцидената догодио се у мају 2024. године, када је пружалац услуга електронских рецепата „MediSecure“ саопштио да су у сајбер-нападу изложени лични и здравствени подаци око 12,9 милиона људи.
Обим инцидента на крају је приморао компанију да уђе у процес принудне управе.
У јулу 2025. године, аустралијска авио-компанија „Qantas“ саопштила је да су због пропуста на платформи треће стране изложени лични подаци 5,7 милиона клијената.
Најновији велики инцидент пре овог случаја пријавила је компанија „Origin Energy“ у августу ове године.
Подаци о кредитним картицама и банковним рачунима око 900.000 садашњих и бивших клијената били су изложени након инцидента са цурењем података крајем јула.