https://sputnikportal.rs/20261022/internet-pod-opsadom-da-li-je-bezbedno-placati-onlajn-1204817536.html
Интернет под опсадом: Да ли је безбедно плаћати онлајн?
Интернет под опсадом: Да ли је безбедно плаћати онлајн?
Sputnik Србија
Глобална сајбер криза изазвана критичним безбедносним пропустима у PHP технологији коју користи огроман број интернет сајтова, отворила је питање безбедности... 22.10.2026, Sputnik Србија
2026-10-22T10:53+0200
2026-10-22T10:53+0200
2026-10-22T11:00+0200
свет
свет
друштво
https://cdn1.img.sputnikportal.rs/img/07ea/0a/16/1204818147_0:0:1673:941_1920x0_80_0_0_406b6cc260d82f541a481aa86b344390.png
Док државне институције, болнице и велике интернет платформе превентивно искључују своје сервисе, стручњаци упозоравају на могућност крађе поверљивих података, преузимања сервера и нових хакерских напада. Поставља се и питање – колико су безбедне онлајн куповине и плаћања док опасност траје?Најновија открића показују да су хакери почели да искоришћавају рањивости још 17. октобра, четири дана пре него што су објављене хитне безбедносне закрпе. То значи да су поједини системи могли бити изложени нападима пре него што су њихови администратори добили могућност да отклоне проблем.Размере поремећаја већ су значајне. Међу погођеним сервисима нашли су се системи Викимедије, сајт Луке Ротердам, интернет странице француских префектура, белгијског Министарства спољних послова, као и болнички и државни портали широм Европе.Неки сервиси су у међувремену поново успостављени, али други остају искључени из предострожности.Да ли су угрожени банковни рачуни и онлајн плаћања?Посебну забринутост изазива могућност да хакери, искоришћавањем рањивих сервера, дођу до поверљивих података корисника.У случају успешног напада на интернет продавницу или платформу за плаћање, последице би могле укључивати крађу корисничких налога, пресретање података унетих на компромитовану страницу, преусмеравање купаца на лажне странице за плаћање или злоупотребу сачуваних информација.Међутим, стручњаци истичу да сама чињеница да неки сајт користи PHP не значи да је компромитован, нити да су банковне трансакције аутоматски угрожене.За сада нема доказа да су глобални системи картичног плаћања компромитовани због ових рањивости. Ипак, корисницима се саветује додатни опрез: куповину треба обављати искључиво на провереним сајтовима, избегавати сумњиве линкове и користити додатну потврду плаћања кад год је доступна.Највећа опасност можда тек долазиСтручњаци упозоравају да проблем није завршен објављивањем безбедносних закрпа. Сервери који нису ажурирани и даље могу представљати мету напада, док евентуално раније компромитовани системи захтевају додатне провере.Нападачи би, у зависности од конфигурације и нивоа приступа, могли да преузму контролу над серверима, украду податке или инсталирају злонамерни софтвер који блокира рад система и омогућава изнуду новца.Додатну забринутост изазива могућност коришћења вештачке интелигенције за убрзавање развоја и аутоматизацију хакерских напада.Иако се поједини интернет сервиси постепено враћају у функцију, потпуне размере могућих упада још нису познате.Због тога кључно питање више није само када ће угашени сајтови поново прорадити, већ да ли су нападачи већ успели да дођу до података који се чувају на угроженим серверима.Погледајте и:
Sputnik Србија
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
2026
Јелена Вучићевић
https://cdn1.img.sputnikportal.rs/img/112069/69/1120696977_0:0:616:615_100x100_80_0_0_caba1d0edfc932072f117fb3c8811c05.jpg
Јелена Вучићевић
https://cdn1.img.sputnikportal.rs/img/112069/69/1120696977_0:0:616:615_100x100_80_0_0_caba1d0edfc932072f117fb3c8811c05.jpg
Вести
sr_RS
Sputnik Србија
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Sputnik Србија
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Јелена Вучићевић
https://cdn1.img.sputnikportal.rs/img/112069/69/1120696977_0:0:616:615_100x100_80_0_0_caba1d0edfc932072f117fb3c8811c05.jpg
свет, друштво
Интернет под опсадом: Да ли је безбедно плаћати онлајн?
10:53 22.10.2026 (Освежено: 11:00 22.10.2026) Глобална сајбер криза изазвана критичним безбедносним пропустима у PHP технологији коју користи огроман број интернет сајтова, отворила је питање безбедности милиона корисника.
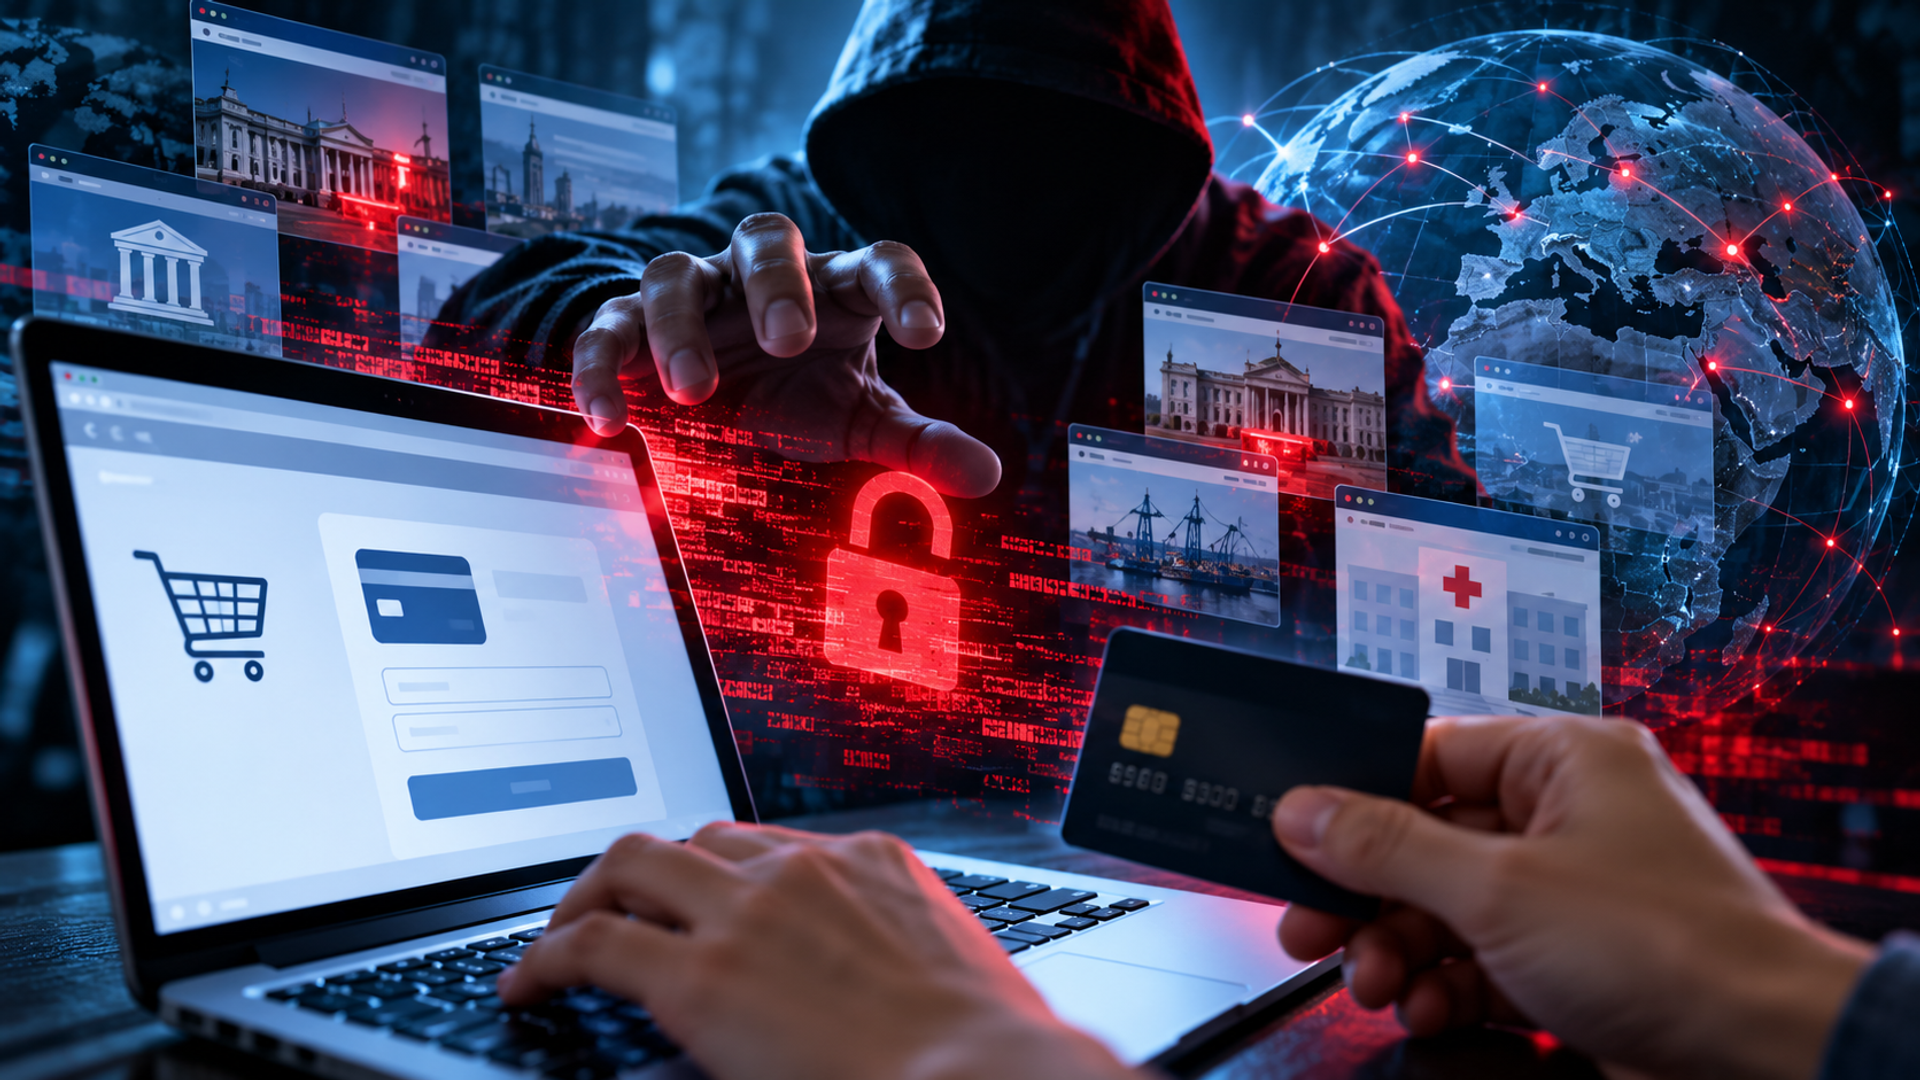
Док државне институције, болнице и велике интернет платформе превентивно искључују своје сервисе, стручњаци упозоравају на могућност крађе поверљивих података, преузимања сервера и нових хакерских напада. Поставља се и питање – колико су безбедне онлајн куповине и плаћања док опасност траје?
Најновија открића показују да су хакери почели да искоришћавају рањивости још 17. октобра, четири дана пре него што су објављене хитне безбедносне закрпе. То значи да су поједини системи могли бити изложени нападима пре него што су њихови администратори добили могућност да отклоне проблем.
Размере поремећаја већ су значајне. Међу погођеним сервисима нашли су се системи Викимедије, сајт Луке Ротердам, интернет странице француских префектура, белгијског Министарства спољних послова, као и болнички и државни портали широм Европе.
Неки сервиси су у међувремену поново успостављени, али други остају искључени из предострожности.
Да ли су угрожени банковни рачуни и онлајн плаћања?
Посебну забринутост изазива могућност да хакери, искоришћавањем рањивих сервера, дођу до поверљивих података корисника.
У случају успешног напада на интернет продавницу или платформу за плаћање, последице би могле укључивати крађу корисничких налога, пресретање података унетих на компромитовану страницу, преусмеравање купаца на лажне странице за плаћање или злоупотребу сачуваних информација.
Међутим, стручњаци истичу да сама чињеница да неки сајт користи PHP не значи да је компромитован, нити да су банковне трансакције аутоматски угрожене.
За сада нема доказа да су глобални системи картичног плаћања компромитовани због ових рањивости. Ипак, корисницима се саветује додатни опрез: куповину треба обављати искључиво на провереним сајтовима, избегавати сумњиве линкове и користити додатну потврду плаћања кад год је доступна.
Највећа опасност можда тек долази
Стручњаци упозоравају да проблем није завршен објављивањем безбедносних закрпа. Сервери који нису ажурирани и даље могу представљати мету напада, док евентуално раније компромитовани системи захтевају додатне провере.
Нападачи би, у зависности од конфигурације и нивоа приступа, могли да преузму контролу над серверима, украду податке или инсталирају злонамерни софтвер који блокира рад система и омогућава изнуду новца.
Додатну забринутост изазива могућност коришћења вештачке интелигенције за убрзавање развоја и аутоматизацију хакерских напада.
Иако се поједини интернет сервиси постепено враћају у функцију, потпуне размере могућих упада још нису познате.
Због тога кључно питање више није само када ће угашени сајтови поново прорадити, већ да ли су нападачи већ успели да дођу до података који се чувају на угроженим серверима.